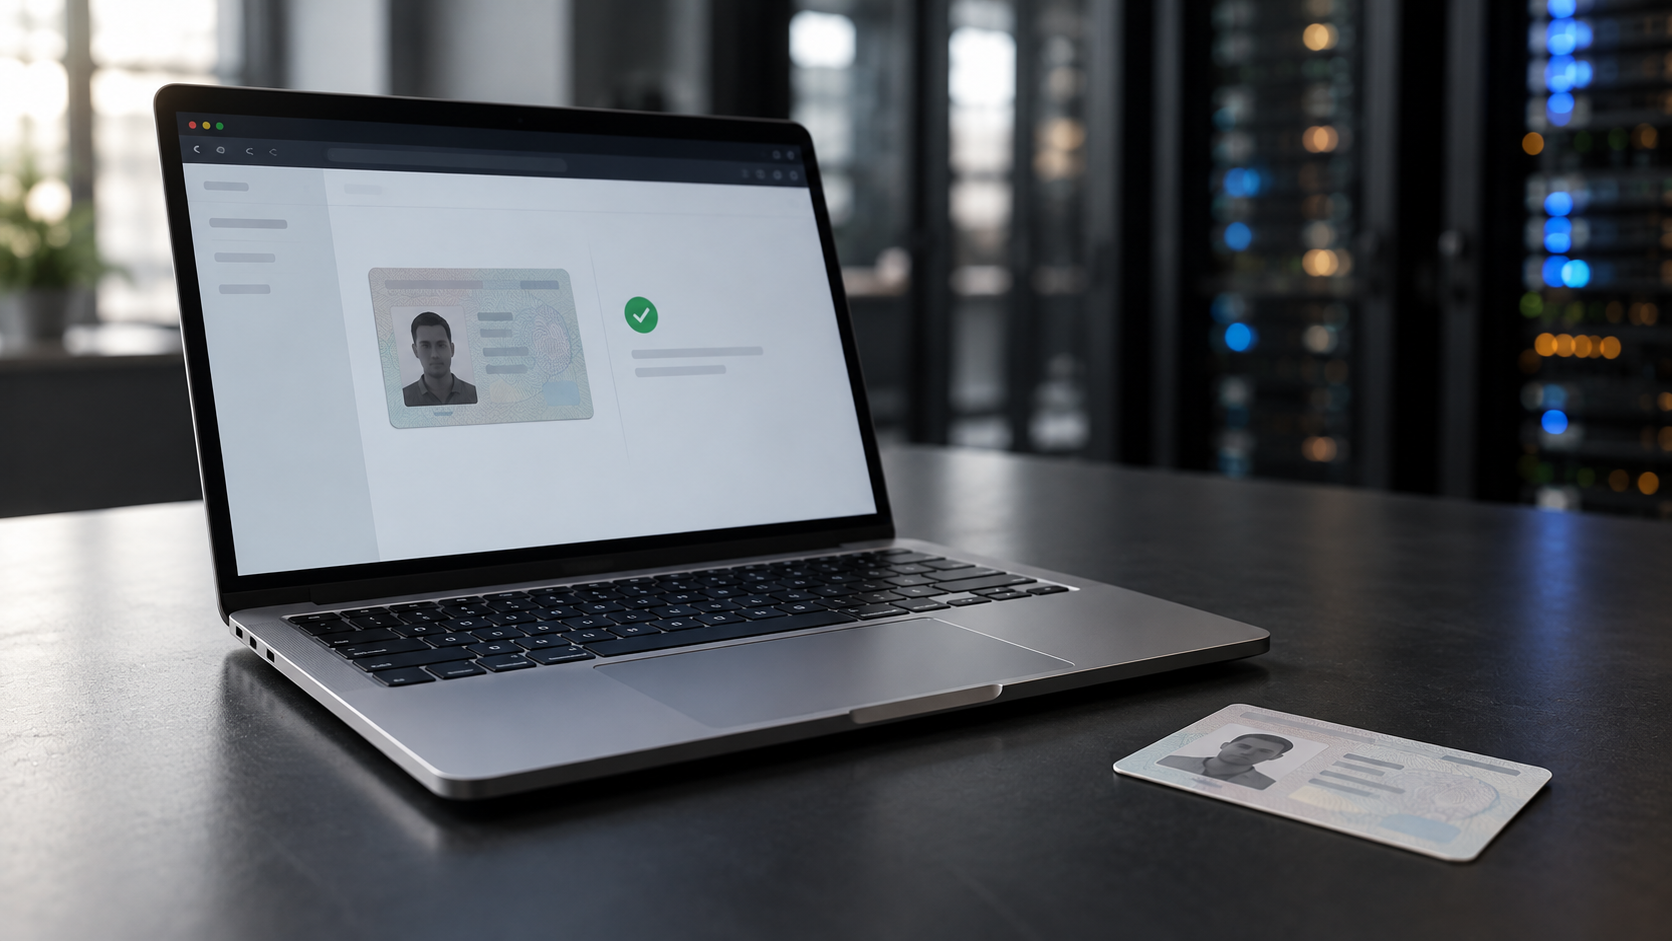
신원확인 기술기업 OCR 스튜디오가 클라우드·AI 모델·벤더 등 모든 구성요소를 기본적으로 신뢰하지 않는 '제로트러스트 KYC 선언문'을 발표했다. 핵심은 네 가지 원칙으로, 신분증 이미지나 얼굴 사진 같은 민감한 신원 데이터는 사용자가 제시한 지점(가능하면 기기 내 또는 브라우저 내)에 머물러야 하고, 검증 절차는 QR코드로 스마트폰 앱으로 넘기지 않고 브라우저 세션 안에서 완결되는 '웹 네이티브' 방식이어야 하며, 부정행위 탐지는 'AI가 거부했다'는 식이 아니라 근거를 추적할 수 있는 증거 기반이어야 하고, 조명이 나쁘거나 흐릿한 문서 등 불완전한 실제 환경 조건에서도 불확실성을 숨기지 않고 작동해야 한다는 것이다. 저자들은 클라우드 인프라·외부 벤더에 대한 맹목적 신뢰가 반복적인 신원정보 유출 사고의 근본 원인이라며, 기업의 조달 요건과 규제 기준 모두 제로트러스트 원칙을 중심에 둬야 한다고 주장했다.
- •원칙1: 신분증·얼굴 이미지 등 민감 데이터는 기기 내·브라우저 내 처리로 외부 전송 최소화
- •원칙2: 신원확인은 QR코드로 모바일 앱 전환 없이 데스크톱 브라우저 세션 안에서 완결(웹 네이티브)
- •원칙3: 부정행위 판정은 'AI가 거부' 같은 블랙박스가 아니라 추적 가능한 근거를 제시해야 함
- •원칙4: 흐릿함·저조도·저가 기기 등 비이상적 실제 조건에서도 불확실성을 숨기지 않고 작동해야 함
0단 자동
AI가 규칙대로 쓰고 그대로 게시했습니다. 사람이 따로 보지 않았습니다.
- 규칙 판
- 규칙 판 도입 이전 기사입니다.
- 남기는 것
- 규칙 판 · 모델 · 시각
- 판 기록
- 아직 없습니다.
Zero-Trust KYC Manifesto: Four Principles for Rebuilding Identity Verification
- 1.OCR스튜디오가 '제로트러스트 KYC 선언문' 발표, 신원인증 설계 4대 원칙 제시
- 2.신원 데이터는 기기·브라우저 내에서만 처리해 서버 전송 자체를 없애야 한다고 주장
- 3.QR코드로 모바일 전환하는 방식 대신 완전한 웹네이티브 검증 흐름을 요구
- 4.리스크 점수·거부 사유를 근거 기반으로 설명 가능해야 한다고 강조
왜 중요한가?
국가 시스템조차 신원정보 유출 사고가 반복되는 가운데, 클라우드·벤더·AI 모델을 기본적으로 신뢰하지 않는 설계 원칙을 KYC 업계 표준으로 제안해 조달 요건과 규제 논의에 영향을 줄 수 있다.
언급 프로젝트
본문 미리보기
There is a popular vision of the digital future in which users verify themselves only once, digital credentials move freely between services, and KYC (Know Your Customer) fades into the background. It is not difficult to see why this is impossible in today’s hostile digital environment. Such an approach would create not only unnecessary transfers, but also a much broader exposure surface for identity data. In reality, KYC is unavoidable, so it has to become faster, safer, more private, more…
전체 내용이 궁금하다면?
원문을 직접 읽어보세요
이 글이 만들어진 과정
- 10:53AI 초안