이 글은 AI 가드레일을 '모델이나 에이전트의 입력·행동·출력·에스컬레이션을 제한하는 계층화된 기술·절차적 통제'로 정의하고, 이를 다섯 단계로 나눠 설명한다. 요청과 정책을 분류하고, 컨텍스트·툴·데이터 접근을 제한하고, 실행 전 행동을 검증하고, 출력과 상태 변화를 점검하고, 사고를 에스컬레이션·기록해 개선하는 순서다. 단일 시스템 프롬프트로 모든 경계를 강제하려는 방식은 가드레일의 핵심인 '검증 가능한 경계'를 생략하기 때문에 흔히 혼동되는 대체재일 뿐 동일한 기법이 아니라고 지적한다. 가드레일의 핵심 실패 양상은 정상 업무를 막거나, 우회당하거나, 거짓된 안전감을 주는 것이며, 금융 비서가 전송 지시는 작성하되 실행은 별도 규칙과 승인자가 맡는 사례를 예로 든다. 평가 시에는 벤치마크 통과 자체가 목표가 되지 않도록 결정 기준·모집단·대안과 비교한 명확한 수용 기준을 미리 정해야 한다고 강조한다.
- •가드레일을 입력 분류→컨텍스트/툴 제한→실행 전 검증→출력 점검→에스컬레이션의 5단계 흐름으로 정의
- •단일 시스템 프롬프트만으로 모든 경계를 강제하는 방식은 가드레일과 다른, 흔히 혼동되는 대체재로 구분
- •핵심 실패 양상은 정상 업무 차단, 우회 가능성, 거짓된 안전감 세 가지
- •평가 시 모집단·결과의 중요도·대안과의 비교 기준을 사전에 정해야 측정이 마케팅이 아닌 증거가 됨
- •NIST AI 위험관리 프레임워크, C2PA 등을 가드레일 설계 시 참고할 1차 자료로 제시
0단 자동
AI가 규칙대로 쓰고 그대로 게시했습니다. 사람이 따로 보지 않았습니다.
- 규칙 판
- 규칙 판 도입 이전 기사입니다.
- 남기는 것
- 규칙 판 · 모델 · 시각
- 판 기록
- 아직 없습니다.
What Are AI Guardrails? How Production Systems Control Model Behavior
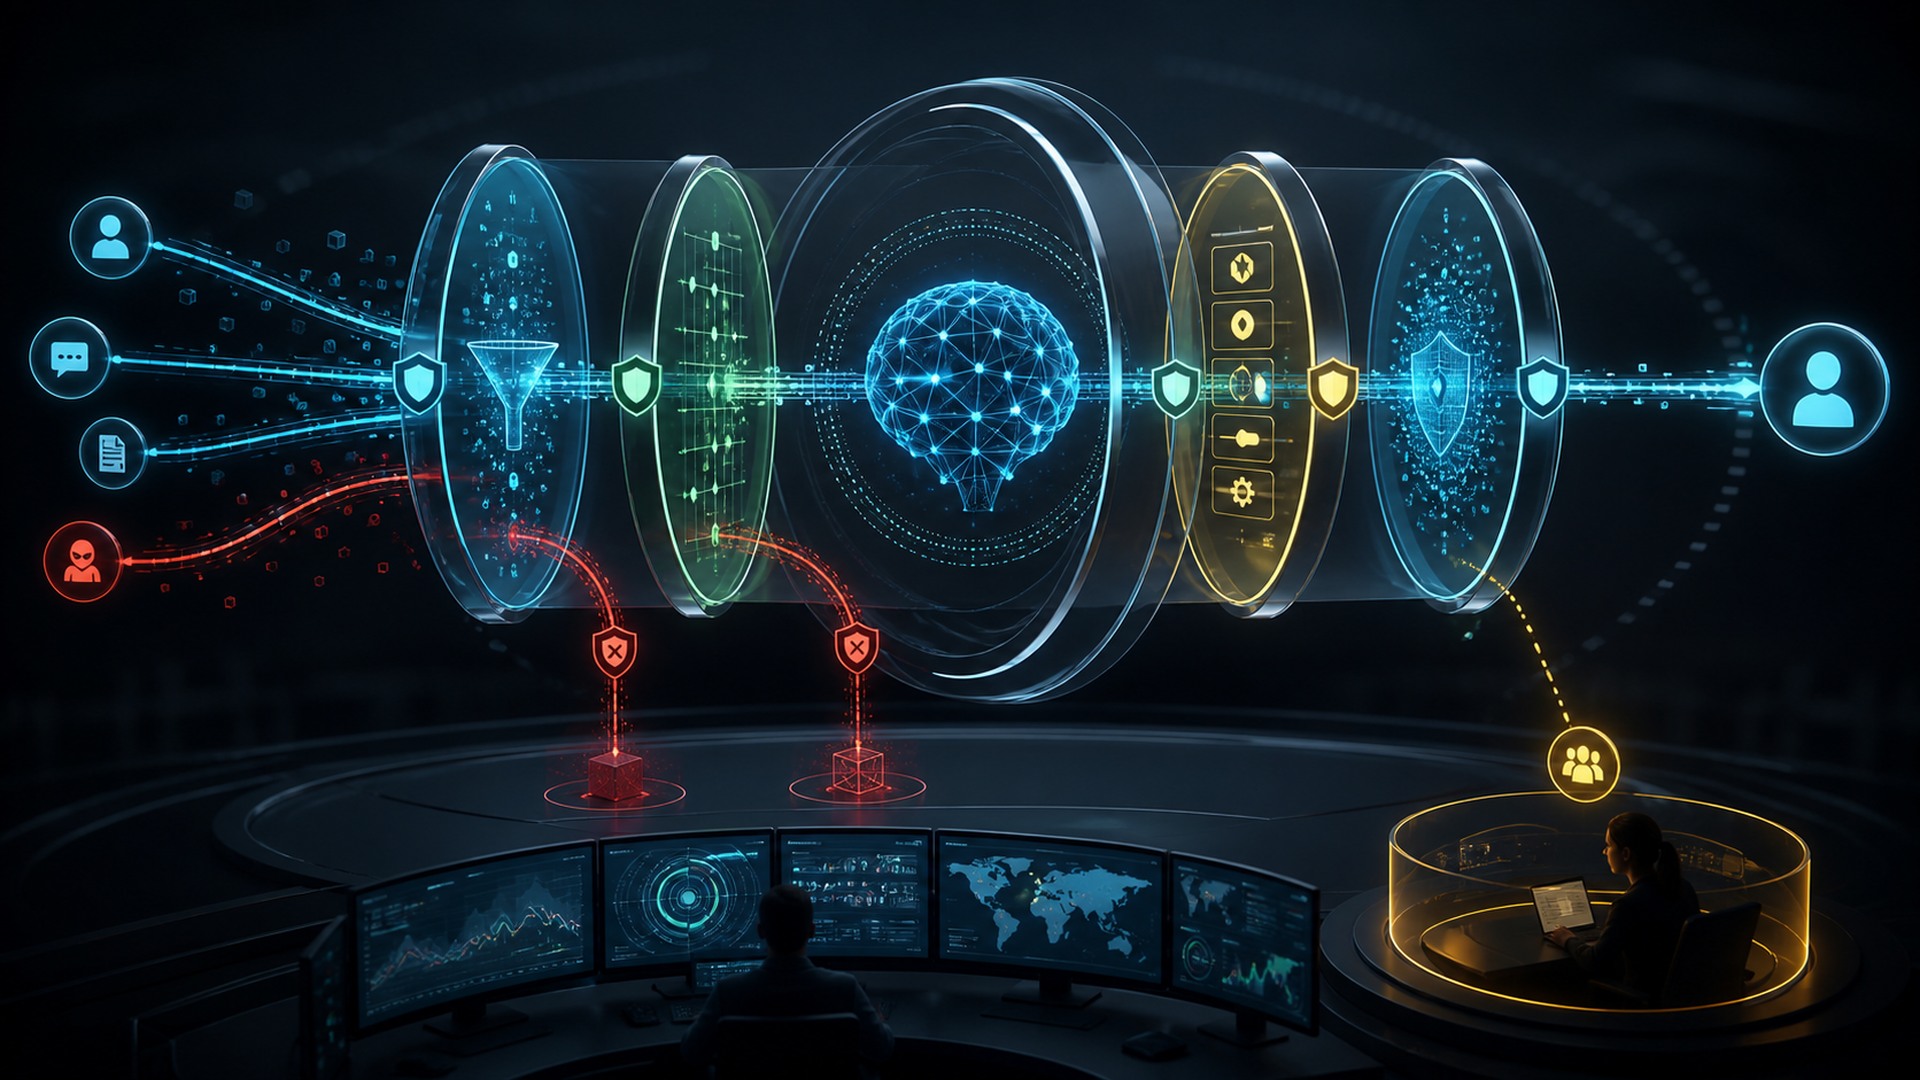
- 1.AI 가드레일을 입력·실행·출력·에스컬레이션을 통제하는 5단계(분류→제한→검증→점검→개선) 운영 체계로 정의
- 2.단일 시스템 프롬프트로 모든 경계를 강제하려는 방식을 가장 흔한 오해이자 핵심 실패 지점으로 지목
- 3.핵심 실패 양상으로 '정상 작업 차단·우회 가능·거짓 안전감 조성' 세 가지를 제시
- 4.평가 1차 출처로 NIST AI RMF, C2PA, NIST Privacy Framework 참고를 권고
왜 중요한가?
에이전트형 AI가 더 넓은 도구·권한에 접근하는 상황에서, 가드레일을 '시스템 프롬프트 하나'로 단순화하는 접근이 왜 위험한지 구조적으로 짚어 설계·평가 기준을 제시한다.
본문 미리보기
AI guardrails are layered technical and procedural controls that constrain inputs, actions, outputs, and escalation around a model or agent. This guide explains the mechanism, trade-offs, evaluation, and controls that matter in practice.
전체 내용이 궁금하다면?
원문을 직접 읽어보세요
이 글이 만들어진 과정
- 10:53AI 초안


