한국어 요약by Claude · 2026. 9. 2.
보안업체 Morphisec에 따르면 가짜 Claude 데스크톱 앱이 윈도우용 크립토 탈취 악성코드 'RevStealer'를 유포하고 있다. 이 악성코드는 앤트로픽을 사칭한 '무료 Claude Opus 5 데스크톱' 프로젝트로 배포되며, 브라우저 비밀번호·쿠키·메시징 데이터·문서와 함께 50개 이상의 암호화폐 지갑을 노린다. 감염 전 메모리·CPU 코어 수·호스트명 등을 확인해 분석 환경 여부를 판별한 뒤에만 악성 페이로드를 실행하는 것이 특징이다. 최근 카스퍼스키가 발견한 'OkoBot' 프레임워크와 함께 AI 브랜드를 악용한 크립토 탈취 공격이 확산되고 있음을 보여준다.
- •가짜 'Claude Opus 5 Free Desktop' 앱으로 크립토 탈취 악성코드 RevStealer 유포
- •50개 이상 암호화폐 지갑, 브라우저 비밀번호·쿠키·메시징 데이터·문서까지 표적
- •분석 환경 여부(메모리·CPU·호스트명 등)를 사전 점검한 뒤에만 페이로드 실행
- •카스퍼스키가 발견한 신종 프레임워크 OkoBot도 유사 방식으로 크립토 자산 탈취
0단 자동
AI가 규칙대로 쓰고 그대로 게시했습니다. 사람이 따로 보지 않았습니다.
- 규칙 판
- 규칙 판 도입 이전 기사입니다.
- 남기는 것
- 규칙 판 · 모델 · 시각
- 판 기록
- 아직 없습니다.
Fake Claude desktop app spreads crypto-stealing malware
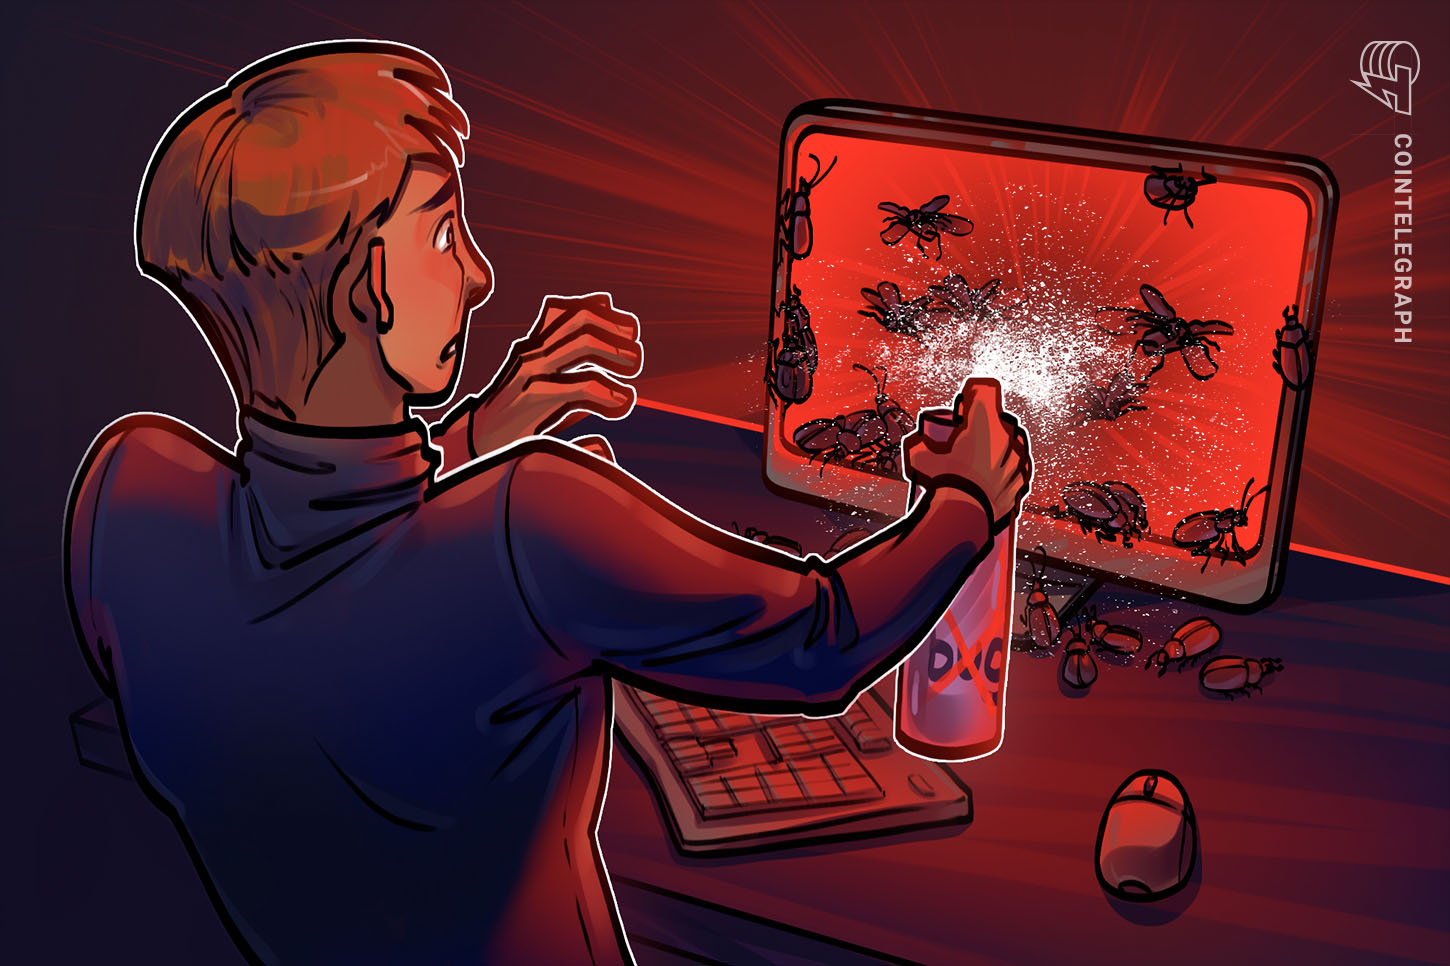
출처:Cointelegraph
AI 인사이트
일반개발자
- 1.가짜 'Claude Opus 5 Free Desktop' 앱으로 위장한 악성코드 RevStealer 확산 (Morphisec 보고)
- 2.브라우저 비밀번호·쿠키·메신저·문서와 함께 암호화폐 지갑 50종 이상 정보 탈취
- 3.실기기 여부를 메모리·코어수·호스트명 등으로 점검하는 안티분석 기법 탑재
- 4.GitHub·게임치트 사이트로 유포 이력, 카스퍼스키 발견 'OkoBot' 등 유사 악성코드도 병행 확산
왜 중요한가?
앤트로픽 등 주요 AI 기업의 브랜드를 사칭한 악성코드가 늘고 있어, AI 데스크톱 앱 배포 채널에 대한 신뢰 검증과 사용자 주의가 시급함을 보여준다.
본문 미리보기
RevStealer targets more than 50 crypto wallets alongside browser passwords, cookies, messaging data and selected documents.
전체 내용이 궁금하다면?
원문을 직접 읽어보세요
공유:
#클로드#가짜앱#악성코드#암호화폐탈취
이 글이 만들어진 과정
- 10:23AI 초안