하드웨어 지갑 업체 렛저가 자사 기기에 불법 부품이 삽입된 사건을 수개월간 준비된 조직적 유통 경로 공격으로 규정했다. 공격자들은 정품 렛저 기기를 구매해 리카버리 프레이즈를 훔치는 부품을 심은 뒤 동남아시아 대리점망을 통해 유통시켰고, 별도의 자산 탈취·자금세탁 인프라까지 구축했다. 렛저는 자사 칩·운영체제·서버에는 결함이 없었다고 강조했으며, 비트쿼리는 피해 규모를 약 9320만달러로 추산했다. 렛저는 반품 기기 재판매 금지, 매장 진열 금지, 재고 백야드 보관 등 재발 방지책을 발표했으며, 보안 강화를 담은 신제품 '렛저 아톰'을 공개하고 2027년 출하를 예고했다.
- •랿저, 하드웨어 지갑 변조 사건을 조지적 유통거로 공기으로 지정
- •정품 기기 구입 후 부품 삽입, 놣남아 대리점뇝 튵해 유통
- •보트쿀리 피해격류 솢 9320만달러 추산, 랿저는 미검증 수쵘뇝 선따
- •맶품 기기 쟬판매 길지·매장 진열 김지 등 유통 보안 강화 조엥 밝표
- •보안 중심 신제품 '랿저 아토욝' 공개, 2027년 콌출산 예정
0단 자동
AI가 규칙대로 쓰고 그대로 게시했습니다. 사람이 따로 보지 않았습니다.
- 규칙 판
- 규칙 판 도입 이전 기사입니다.
- 남기는 것
- 규칙 판 · 모델 · 시각
- 판 기록
- 아직 없습니다.
렛저, 하드웨어 지갑 변조 사건에 '유통 경로 노린 조직 범죄' 규정
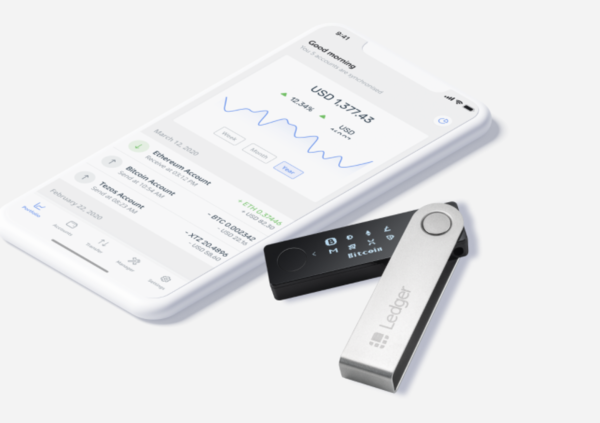
- 1.렛저, 하드웨어 지갑 변조사건을 조직범죄의 유통경로 공격으로 규정
- 2.동남아 대리점망 유통 기기에 리커버리프레이즈 탈취 부품 삽입, 피해추산 약 9320만달러
- 3.렛저는 자사 칩·OS·서버 침해는 없었다 강조, 반품재판매·매장진열 금지 등 절차 강화
- 4.보안강화 신제품 '렛저 아톰' 발표, 출하는 2027년 예정
왜 중요한가?
제조사 시스템이 아닌 유통경로를 노린 공격이 수백만달러 규모 실제 피해로 이어진 사례로, 콜드월렛 공급망 신뢰 문제를 제기하며 업계 전반의 검증절차 점검 필요성을 보여준다.
언급 프로젝트
본문 미리보기
[디지털투데이 추현우 기자] 하드웨어 지갑 업체 렛저가 자사 하드웨어 지갑에 불법 부품이 삽입된 사건을 조직화한 범죄 그룹의 유통 경로 공격으로 규정하고 대응책을 공개했다. 16일(현지시간) 블록체인 매체 코인포스트에 따르면 렛저는 15일 이번 공격이 수개월에 걸쳐 준비된 정교한 범행이었다고 밝혔다.공격자들은 정품 렛저 기기를 구매해 개봉한 뒤, 리카버리 프레이즈를 훔치도록 설계한 불법 부품을 심었다. 이 기기들은 동남아시아 판매 대리점망을 통해 유통됐고, 사용자가 초기 설정을 진행할 때 부품이 작동하는 구조였다. 공격자들은 리카버
전체 내용이 궁금하다면?
원문을 직접 읽어보세요
이 글이 만들어진 과정
- 10:33AI 초안