OpenSSL 공동창립자 팀 허드슨이 인터뷰에서 OpenSSL 4.0(2026년 4월 출시)이 ENGINE 인터페이스, SSLv3, 구식 EC 커브 등을 제거한 '뺄셈 중심' 릴리스라고 설명하며, 장기지원(LTS) 버전은 4.0이 아니라 2030년 4월까지 지원되는 3.5임을 강조했다. 그는 포스트양자 암호 전환의 진짜 난제는 키 교환이 아니라 하드웨어에 내장된 인증서 체계와 서명이라며, ML-DSA 서명이 ECDSA보다 약 50배 커 핸드셰이크와 저사양 기기에 문제를 일으킬 수 있다고 경고했다. 올해 OpenSSL에서 발견된 취약점 상당수가 AI 기반 자동 분석으로 제보됐다며, 이는 방어와 공격 양쪽에 모두 활용 가능하고 유지보수 인력의 검증(트리아지) 부담을 키운다고 지적했다.
- •OpenSSL 4.0은 ENGINE·SSLv3 등을 제거한 '뿈셈' 릴리즈, LTS는 4.0이 아니라 2030년까지 지원되는 3.5
- •포스트양자 전환의 핵심 난제는 키 교환이 아니라 하드웨어 내장 인증서·서명 체계, ML-DSA 서명은 ECDSA보다 약 50배 커 시스템에 부담
- •올해 발견된 OpenSSL 취약점 다수가 AI 기반 자동 분석에서 나왔으며 방어·공격 모두에 쓰이는 '양날의 검'
- •암호 알고리즘 인벤토리는 벤더 설문이 아닌 코드 정적분석·SBOM·네트워크 관측으로 직접 확인해야 한다고 조언
- •사고 대응 성패는 사전에 결정권자·포렌식 계약·복구 테스트를 갖콰는지에 좌우되며, SSLv3 제거에 11년 걸린 사례로 전환 지연을 경고
0단 자동
AI가 규칙대로 쓰고 그대로 게시했습니다. 사람이 따로 보지 않았습니다.
- 규칙 판
- 규칙 판 도입 이전 기사입니다.
- 남기는 것
- 규칙 판 · 모델 · 시각
- 판 기록
- 아직 없습니다.
Tim Hudson, President of OpenSSL Corporation – Interview Series
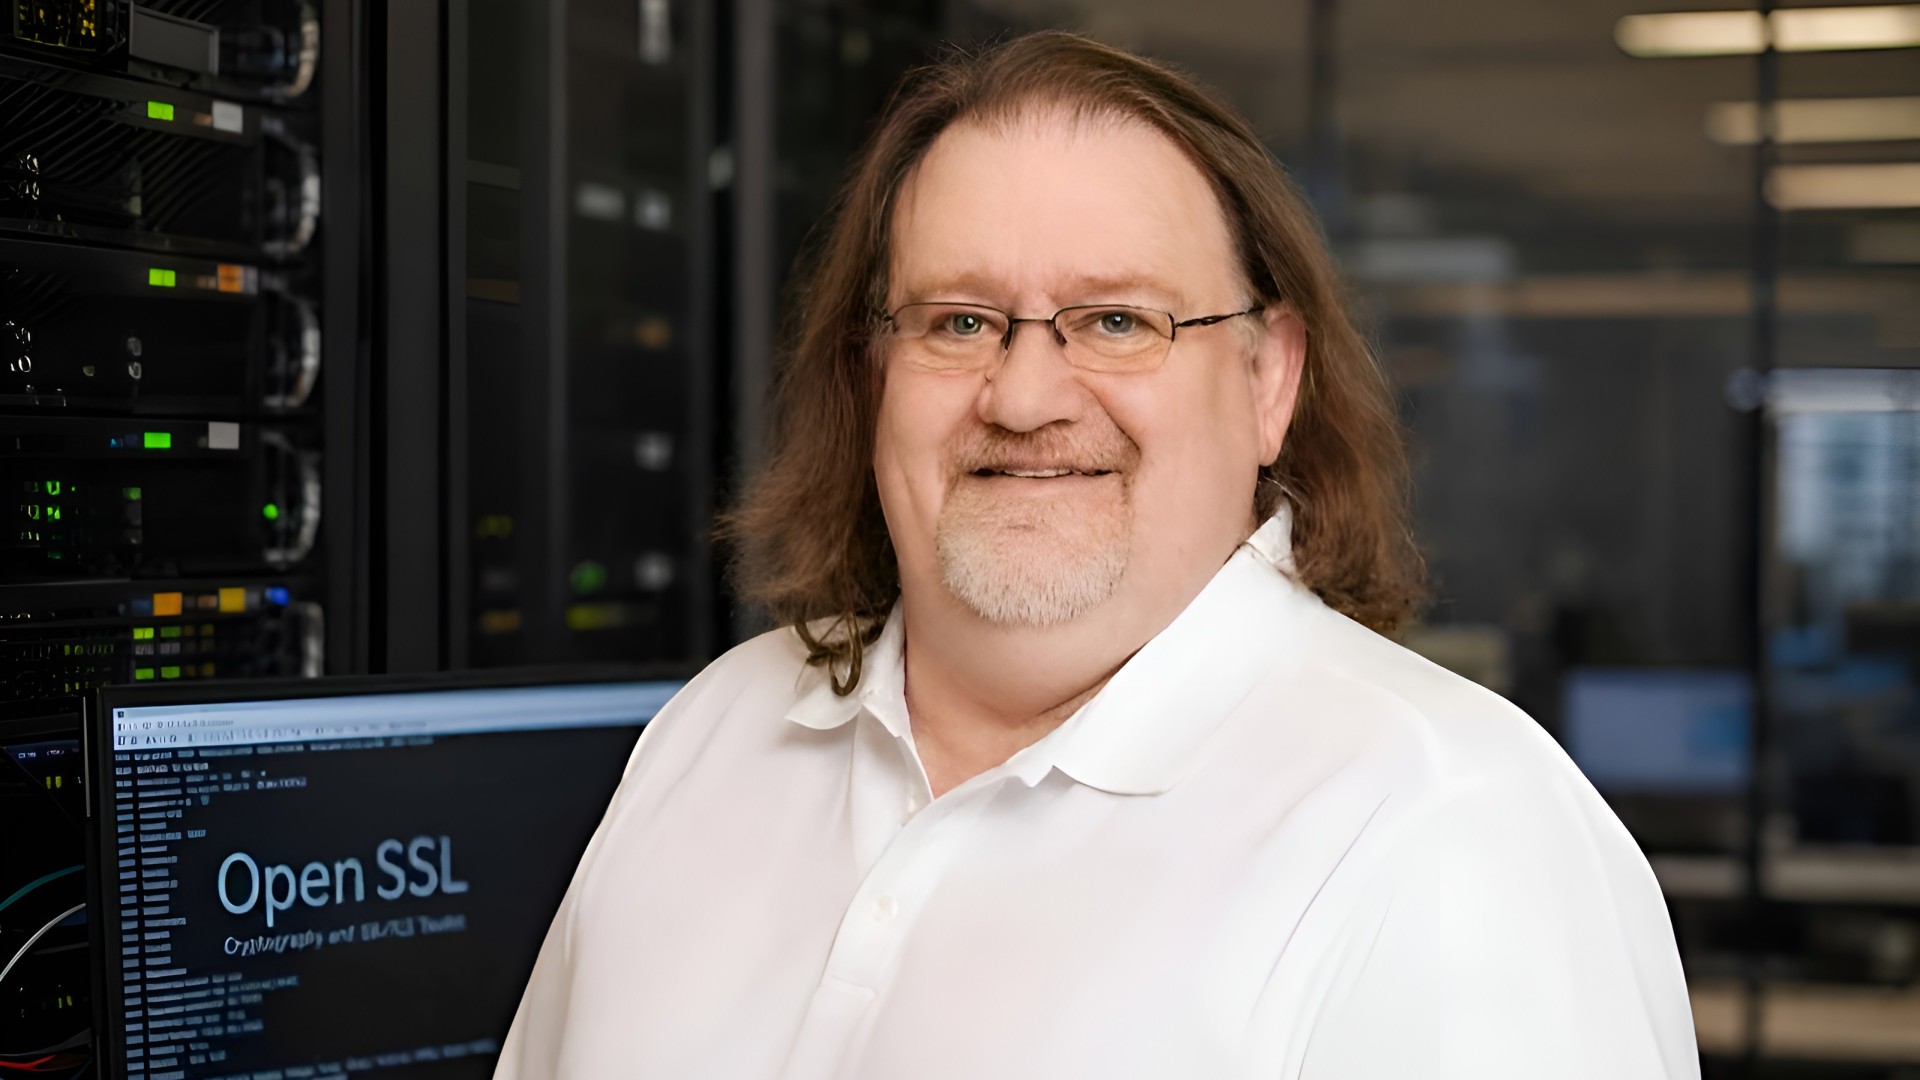
- 1.OpenSSL 4.0(2026년4월 출시)은 ENGINE 인터페이스·SSLv3 제거에 집중한 '축소형' 릴리스, 지원은 2027년5월까지
- 2.장기지원판 3.5는 2030년4월까지 지원되며 이미 ML-KEM 등 포스트퀀텀 알고리즘·하이브리드 키교환 기본 탑재
- 3.ML-DSA-65 서명 크기는 ECDSA P-256 대비 약 50배 커 IoT·위성 통신 등에서 호환성 문제 유발 가능
- 4.2026년 OpenSSL 취약점 다수가 AI 기반 자동분석으로 발견, 방어자와 공격자 모두에게 동일하게 적용되는 양날의 검
왜 중요한가?
인터넷 암호화 근간인 OpenSSL의 포스트퀀텀 전환 전략과 AI가 오픈소스 보안 취약점 발견 방식을 바꾸는 실증 사례를 함께 제시해, 기업의 암호 인벤토리·마이그레이션 계획에 실질적 시사점을 준다.
본문 미리보기
Tim Hudson is co-author of SSLeay and one of the organizers of the OpenSSL Conference, Prague October 13-15 2026. He has over 30 years of experience in system and network security and is President of OpenSSL Corporation and Chief Technology Officer at Cryptsoft Pty Ltd. Since 1995, his work has included co-founding SSLeay with Eric Young, the cryptographic library that became the OpenSSL Library, co-founding the RSA Security Australia development center, contributing to changes in U.S…
전체 내용이 궁금하다면?
원문을 직접 읽어보세요
이 글이 만들어진 과정
- 10:53AI 초안



