크라우드스트라이크는 8월31일 미 법무부 등이 주도한 국제 공동작전으로 셀리티(Sality) 봇넷의 신규 악성코드 배포 능력이 차단됐지만, 감염된 기기에 이미 설치된 클립보드 탈취 악성코드 '에그재거(EggJagger)'는 여전히 작동 중이라고 밝혔다. 에그재거는 사용자가 비트코인·이더리움 주소를 복사할 때 이를 공격자가 통제하는 주소로 몰래 바꿔치기해, 사용자가 올바른 수신자를 의도해도 실제로는 다른 주소로 자금이 전송되게 만든다. 이번 작전으로 전세계 3만3000대 이상의 감염 기기가 사용하던 도메인이 압수되고 통신경로가 차단됐지만, 이는 신규 배포만 막을 뿐 이미 설치된 악성코드 제거는 별도로 필요하다. 크라우드스트라이크는 네트워크 운영자에게 특정 IP(188.166.101.148)로의 UDP 트래픽 여부를 점검해 감염 여부를 확인하라고 권고했다.
- •8월31일 국제 거려 보안업건으로 셈리티 밇뀋의 신교 악성코닜 이랤 경로 천단, 전세거 3만3000대 이상 영향
- •핵신 악성코닜 에그재거는 클립보럜의 암호화폐 주소를 거교랢자 주소로 바꾸치기해 자이깍 거개해거
- •봇넄 처단은 신교 밇뀋만 막을 뿐, 이미 감오된 거기의 악성코닜는 별도 제거 필요
- •클로워스테렔 IP 188.166.101.148렜의 UDP 트럼광을 감색 지표로 제시, YARA 탐지 등 공개
- •벘무무롐량솩거 하도서버 장재단이 ISP·누본대사샀팀과 협려해 거려및 감염자 돕건·제거 지원
0단 자동
AI가 규칙대로 쓰고 그대로 게시했습니다. 사람이 따로 보지 않았습니다.
- 규칙 판
- 규칙 판 도입 이전 기사입니다.
- 남기는 것
- 규칙 판 · 모델 · 시각
- 판 기록
- 아직 없습니다.
Active crypto address “copy and paste attack” threatens users even after major malware cleanup cut off hackers
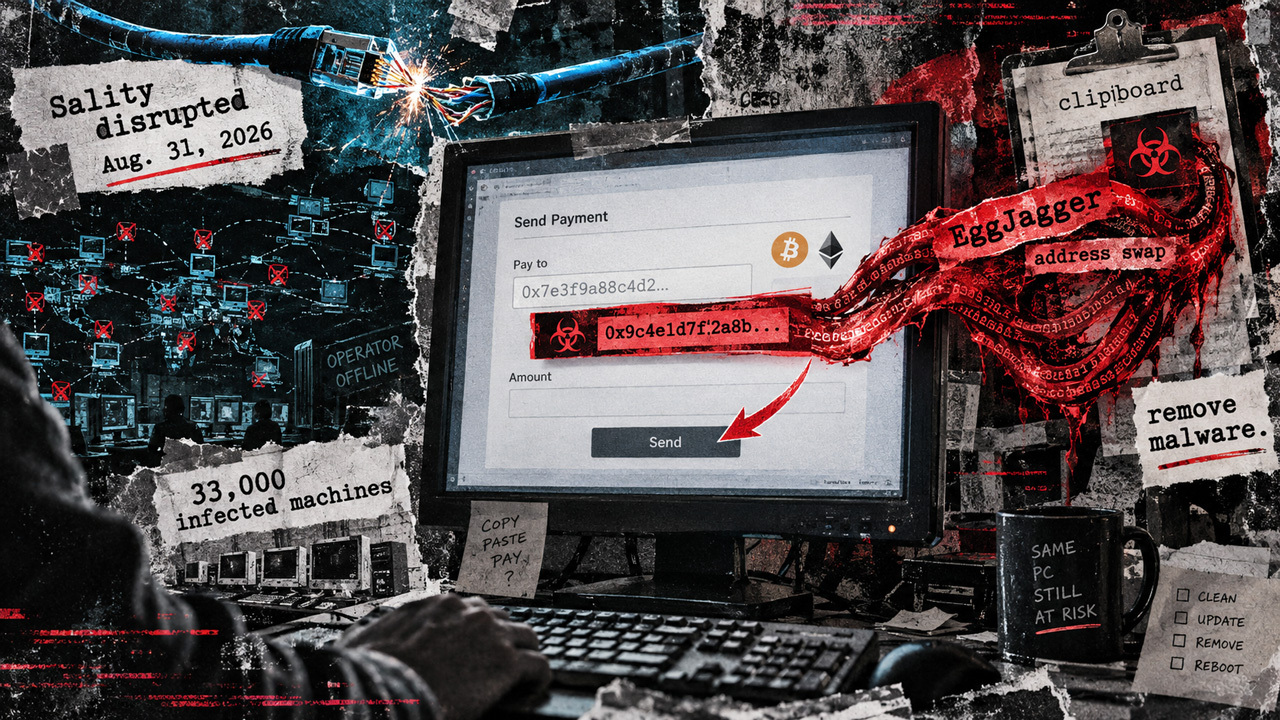
- 1.Sality 봇넷 차단 후에도 감염 PC의 EggJagger 악성코드는 여전히 클립보드 암호화폐 주소 바꾸치기 가능
- 2.8.31 다국적 작전으로 세계 3만3천대 감염 PC의 신규 페이로드 배포는 차단되었으나 기설치 악성코드는 미제거
- 3.감염 확인 시 188.166.101.148로의 UDP 트래픽 점검, CrowdStrike 제공 YARA 규칙으로 탐지 권고
- 4.사용자가 정확한 수신자를 붙여넣었다고 믿어도 클립보드가 조작돼 공격자 주소로 송금될 위험 지속
왜 중요한가?
봇넷 통신 차단이 곧 감염 해제를 의미하지 않는다는 사례로, 이용자는 인프라 단속 뉴스와 별개로 개별 기기의 악성코드 제거와 결제 주소 재확인을 병행해야 함을 시사한다.
언급 프로젝트
본문 미리보기
CrowdStrike says the Aug. 31 disruption blocked new payload delivery while installed malware can still swap cryptocurrency payment addresses. The post Active crypto address “copy and paste attack” threatens users even after major malware cleanup cut off hackers appeared first on CryptoSlate.
전체 내용이 궁금하다면?
원문을 직접 읽어보세요
이 글이 만들어진 과정
- 10:53AI 초안