보안업체 아이베리파이(iVerify)가 아이폰을 겨냥한 신종 스파이웨어 'P7 다크소드(DarkSword)'를 공개했다. 이 악성코드는 'wallet_scan'과 'wallet_extract' 기능으로 기기에 설치된 암호화폐 지갑 앱을 탐지하고 imToken 관련 데이터를 추출하며, 애플 키체인 정보도 기기 내에서 JSON 파일로 가공해 전송한다. 공격자 서버와 15초 간격으로 통신하며 추가 명령을 수행할 수 있어 기존보다 원격 제어 범위가 넓어졌다. 다만 아이베리파이는 실제 암호화폐 탈취 사례나 애플 최신 보안 패치 우회 여부는 확인하지 못했으며, 애플은 이미 관련 취약점에 대한 보안 업데이트를 배포한 상태다.
- •아이베리파이, 암호화폐 지갑 데이터를 노리는 신종 스파이웨어 'P7 다크소드' 발견
- •'wallet_scan'·'wallet_extract' 기능으로 imToken 등 지갑 앱 탐지 및 데이터 추출
- •공격자 서버와 15초마다 통신하며 추가 명령 수행 가능한 원격 제어 기능 강화
- •애플 키체인 정보를 기기 내에서 JSON으로 가공해 전송하도록 개선
- •실제 탈취 사례나 최신 iOS 보안 패치 우회 여부는 미확인, 애플은 이미 패치 배포
0단 자동
AI가 규칙대로 쓰고 그대로 게시했습니다. 사람이 따로 보지 않았습니다.
- 규칙 판
- 규칙 판 도입 이전 기사입니다.
- 남기는 것
- 규칙 판 · 모델 · 시각
- 판 기록
- 아직 없습니다.
New iPhone spyware can hunt for crypto wallets and extract their data every 15 seconds
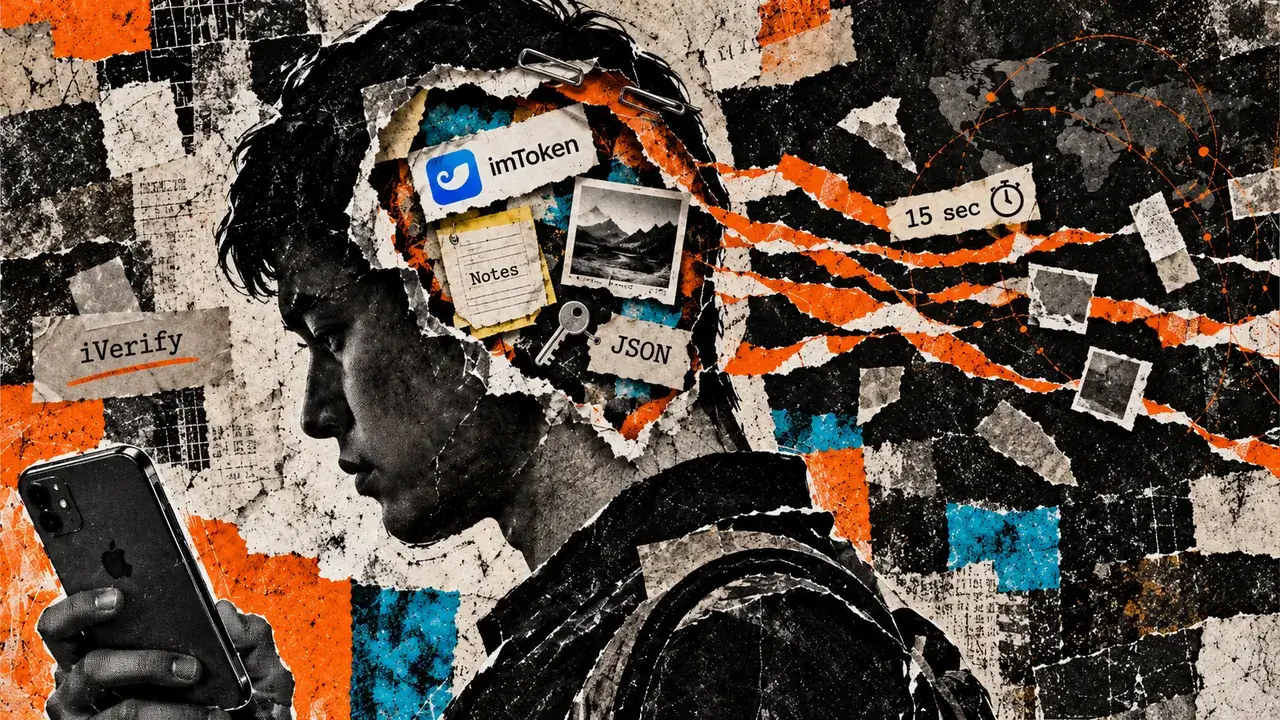
- 1.보안업체 iVerify, imToken 등 크립토 지갑 데이터를 원격 추출하는 업그레이드 스파이웨어 'P7 DarkSword' 발견
- 2.wallet_scan·wallet_extract로 지갑 앱 탐지 및 imToken 데이터 수집, 키체인 정보는 기기 내 JSON 가공 후 전송
- 3.공격자 서버와 기본 15초 간격 통신하며 원격 명령 수신, 진단 로그 제거 등 탐지 회피 기능도 강화
- 4.애플은 관련 취약점에 2025년 패치 시작, 2026년 3월 iOS 18.7.7로 대응했으나 최신 패치 우회 여부는 미확인
왜 중요한가?
지갑 앱 자체의 결함이 아니라 기기 전체 침해 후 크립토 지갑 데이터를 집중 노리는 스파이웨어가 진화하고 있음을 보여주며, 실제 자금 탈취는 아직 확인되지 않았지만 복구문구를 메모 앱 등에 저장하는 사용자에게 실질적 위험이 될 수 있다.
언급 프로젝트
새로운 아이폰 스파이웨어가 암호화폐 지갑 데이터를 15초마다 탈취할 수 있다는 소식은 국내 아이폰 사용자 및 암호화폐 투자자들에게 심각한 보안 위협으로 다가옵니다. 한국은 모바일 기기를 통한 암호화폐 거래가 활발한 만큼, 이러한 위협에 대한 경각심을 높이고 개인 보안 수칙 강화의 중요성을 다시 한번 상기해야 합니다. 국내 암호화폐 시장의 건전한 성장을 위해 보안 의식 제고가 필수적입니다.
본문 미리보기
iVerify’s P7 DarkSword report describes remote commands to collect imToken-related data after an iPhone is compromised. The post New iPhone spyware can hunt for crypto wallets and extract their data every 15 seconds appeared first on CryptoSlate.
전체 내용이 궁금하다면?
원문을 직접 읽어보세요
이 글이 만들어진 과정
- 10:53AI 초안