유세닉스 시큐리티에서 연구진이 솔라나의 프루프오브히스토리(PoH)와 타워BFT를 이용한 '클록 공격'을 공개했으며, 이는 지난해 12월 솔라나 개발진에 비공개로 먼저 제보된 내용이다. 이 공격은 스케줄된 리더가 블록을 지연 발표해 논리적 시간을 재조정('리앵커링')함으로써 정직한 리더의 블록을 무효화하거나 트랜잭션 선택 시간을 늘릴 수 있음을 보여준다. 그러나 안자(Anza)가 진행한 5만 SOL 규모의 알펜글로우(Alpenglow) 보안 콘테스트는 알펜글로우가 비활성 상태일 때만 발현되는 이 취약점을 범위 밖으로 처리해 포상 대상에서 제외했다. 알펜글로우는 PoH와 타워BFT를 보터(Votor)로 대체해 해당 공격의 전제 조건 자체를 제거하도록 설계됐지만, 아직 공개된 구현 차원의 검증 자료는 없다.
- •유세닉스에서 솔라나 PoH·타워BFT 기반 '클록 공격(리앵커링)' 공개, 작년 12월 비공개 제보됐던 내용
- •공격은 스케줄된 리더가 블록 발표를 지연시켜 정직한 리더 블록을 무효화하거나 거래 선택 시간을 늘리는 방식
- •5만 SOL 규모 알펜글로우 보안 콘테스트는 알펜글로우 비활성 시에만 발현되는 취약점을 범위 밖으로 제외
- •알펜글로우는 PoH·타워BFT를 보터로 대체해 공격 전제조건을 제거하도록 설계
- •공개된 구현 차원의 검증이나 마이그레이션 리스크 분석은 아직 없음
0단 자동
AI가 규칙대로 쓰고 그대로 게시했습니다. 사람이 따로 보지 않았습니다.
- 규칙 판
- 규칙 판 도입 이전 기사입니다.
- 남기는 것
- 규칙 판 · 모델 · 시각
- 판 기록
- 아직 없습니다.
Solana’s 50,000 SOL security contest did not cover a clock attack disclosed months earlier
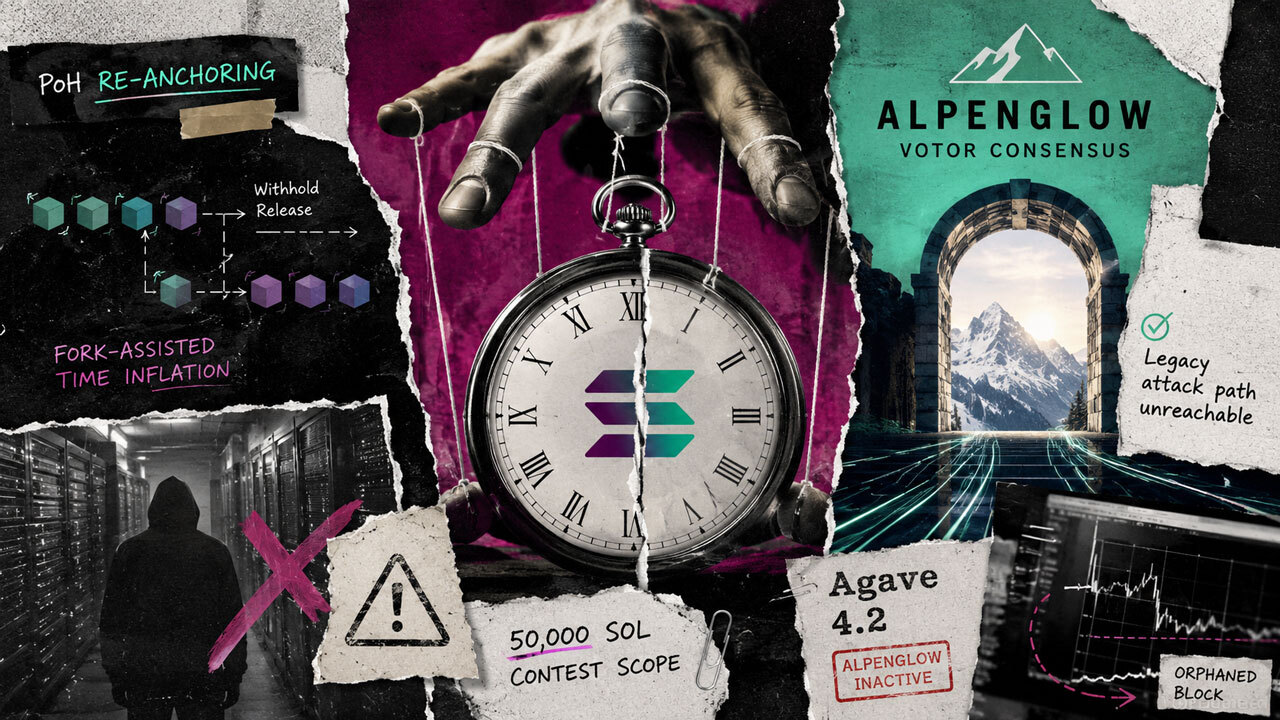
- 1.USENIX에서 공개된 PoH '재앵커링' 공격, 레거시 TowerBFT로 리더의 유효 블록 윈도우를 확장
- 2.2025년 12월 사전 공개에도 5만 SOL Alpenglow 콘테스트는 비활성 레거시 경로를 범위 밖으로 제외
- 3.Alpenglow는 PoH·TowerBFT를 Votor로 대체해 공격 전제조건 제거하도록 설계됐으나 공개 구현 검증은 없음
- 4.공격 모델은 지분 33% 미만으로 가능하나 실제 메인넷 익스플로잇·자금탈취는 미확인
왜 중요한가?
콘테스트가 레거시 경로를 범위 밖으로 규정하면서 이미 알려진 취약점이 버그바운티 보상 없이 남았고, Alpenglow가 메인넷에 활성화되기 전까지는 검증되지 않은 전환 리스크로 남는다는 점을 보여준다.
본문 미리보기
Legacy PoH and TowerBFT paths were out of scope, and no paper-specific implementation review is public. The post Solana’s 50,000 SOL security contest did not cover a clock attack disclosed months earlier appeared first on CryptoSlate.
전체 내용이 궁금하다면?
원문을 직접 읽어보세요
이 글이 만들어진 과정
- 10:53AI 초안



