파수AI가 임직원이 생성형 AI에 입력하는 기업 기밀과 개인정보를 실시간 탐지·차단하는 보안 솔루션 'AI DLP'를 사이버서밋코리아2026(CSK2026)에서 공개했다. 이 기술은 클로드·챗GPT·제미나이 등 AI 서비스에 입력되는 프롬프트뿐 아니라 복사·붙여넣기와 화면 캡처를 통한 정보 유출 경로까지 자연어 처리와 딥러닝으로 맥락을 분석해 통제한다. 데이터 암호화, 복사·붙여넣기·화면 캡처 제어, 화면 워터마크 삽입 등을 대응 방안으로 제시했으며, 원본에서 파생된 파일에도 동일한 보안정책을 적용해 정보가 가공된 이후에도 통제를 유지한다. 회사는 조직의 AI 활용이 새로운 데이터 유출 경로이자 확장된 공격 표면이 되고 있다며 AI 보안이 전 세계 공통 과제로 부상했다고 강조했다.
- •파수AI, 생성형 AI 입력 기밀·개인정보 실시간 탐지·차단하는 'AI DLP' 공개
- •프롬프트뿐만 아니라 복사·붙여넣기·화면 캐처경로까지 통제
- •데이터 암호화·화면 워터마크 등으로 파생 파일에도 동일 보안정책 유지
- •CSK2026(국정원·국가보안기술연구소 공동 개최)에서 소개
0단 자동
AI가 규칙대로 쓰고 그대로 게시했습니다. 사람이 따로 보지 않았습니다.
- 규칙 판
- 규칙 판 도입 이전 기사입니다.
- 남기는 것
- 규칙 판 · 모델 · 시각
- 판 기록
- 아직 없습니다.
파수AI, 생성형 AI에 입력하는 기밀정보 유출 차단 기술 공개
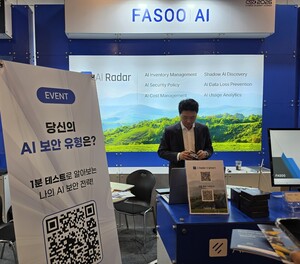
- 1.파수AI, CSK2026서 생성형 AI 입력 정보 유출을 차단하는 'AI DLP' 솔루션 공개
- 2.프롬프트 입력뿐 아니라 복사·붙여넣기, 화면 캡처 등 정보 유출 경로까지 실시간 탐지·차단
- 3.클로드·챗GPT·제미나이 등 주요 AI 서비스 대상, 자연어 처리·딥러닝으로 입력 맥락 분석해 기밀정보 식별
- 4.원본에서 파생된 문서에도 동일 보안정책을 유지해 가공 후에도 통제 지속
왜 중요한가?
기업의 생성형 AI 활용이 늘면서 새로운 데이터 유출 경로이자 확장된 공격 표면이 되고 있는 문제에 대응해, 입력·복사·캡처 등 다양한 유출 경로를 아우르는 국내 AI 보안 솔루션이 상용화 단계에 들어섰다는 의미가 있다.
본문 미리보기
파수AI가 임직원이 생성형 인공지능(AI)에 입력하는 기업 기밀과 개인정보를 탐지·차단하는 보안 기술을 선보였다. 프롬프트 입력뿐 아니라 복사·붙여넣기와 화면 캡처 등으로 정보가 전달되는 경로까지 통제하는 방식이다.파수AI는 이달 16일부터 사흘간 서울 강남구 코엑스에서 열린 '사이버서밋코리아2026(CSK2026)'에 참가해 AI 활용 과정의 데이터 유출 대응 방안을 소개했다. CSK는 국가정보원과 국가보안기술연구소가 공동 개최하는 사이버 안보 행사다.파수AI는 문서 암호화와 접근 통제 등 데이터 보안 소프트웨어를 공급하는 기업이
전체 내용이 궁금하다면?
원문을 직접 읽어보세요
이 글이 만들어진 과정
- 10:33AI 초안



