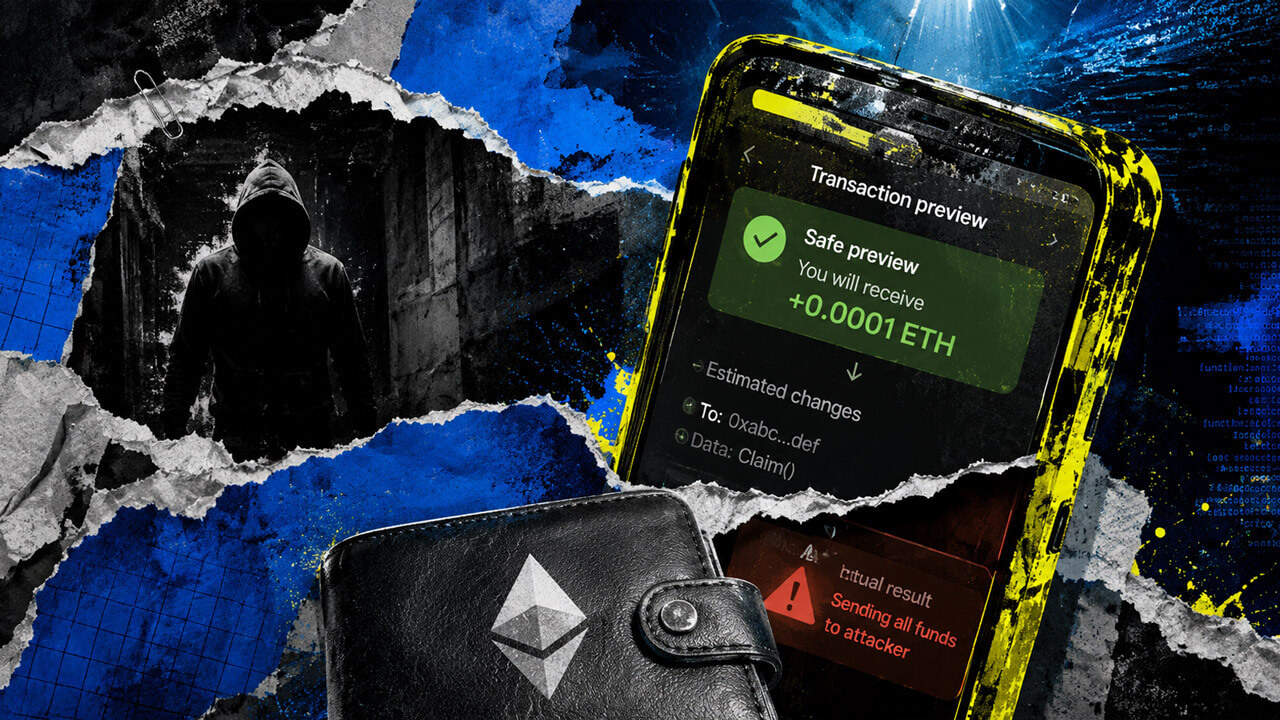
7월 30일 공개된 arXiv 프리프린트가 지갑의 '트랜잭션 시뮬레이션' 미리보기를 속이는 피싱 스마트 컨트랙트 4,224개를 이더리움·BNB체인·아발란체·폴리곤에서 적발했다. 연구진은 바이트코드 탐지기 SimGuard로 이들을 피해 주소 5,742개, 최대 348만 달러 손실과 연결했으며 손실의 91.5%는 이더리움에서 발생했다. 공격 컨트랙트는 서명 전 시뮬레이션에서는 소액 이익을 보여주고, 블랙리스트 등록·타임스탬프·가스 조건 분기를 이용해 실제 실행 시 예치금을 공격자 주소로 빼돌린다. 다만 동료 검토를 거치지 않았고 아발란체 집계·관측 기간에 모순이 있어, 지갑 미리보기를 맹신하지 말라는 경고로 읽는 것이 적절하다.
- •SimGuard 바이트코드 탐지기로 4개 체인서 시뮬레이션 피싱 컨트랙트 4,224개 식별, 피해 주소 5,742개·최대 348만 달러 손실 추정
- •시뮬레이션에서는 예치금+소액 보상을 보여주고 실행 시 분기를 바꿔 탈취…블랙리스트·타임스탬프·가스 조건 악용
- •손실의 91.5%가 이더리움에 집중, 최대 클러스터가 크로스체인 손실의 약 83% 차지
- •권고 대응: 상태·가스 변경 시 시뮬레이션 재실행, 지갑 UI에 순변화와 함께 총 유출액 표시
- •동료 검토 미완료, 아발란체 집계·관측 기간 불일치 등 연구 한계 존재
0단 자동
AI가 규칙대로 쓰고 그대로 게시했습니다. 사람이 따로 보지 않았습니다.
- 규칙 판
- 규칙 판 도입 이전 기사입니다.
- 남기는 것
- 규칙 판 · 모델 · 시각
- 판 기록
- 아직 없습니다.
How 4,200 malicious smart contracts tricked 5,700 victims into signing away their crypto
- 1.arXiv 연구, 시뮬레이션 피싱 컨트랙트 4,224개—피해 주소 5,742개·최대 348만 달러
- 2.지갑 사전 시뮬레이션엔 이익으로 보이고, 실제 실행 시 공격자에게 입금 전송
- 3.상태 변경·타임스탬프·가스 조건 분기로 프리뷰와 실행 결과를 분리하는 수법
- 4.손실 91.5%는 이더리움에 집중—단 동료검토 전 논문이며 일부 수치 불일치
왜 중요한가?
지갑의 트랜잭션 시뮬레이션(사전 미리보기)이라는 보안 장치 자체를 속이는 공격 기법을 체계 분류한 연구로, 지갑 개발자에게는 실행 시점 재시뮬레이션과 총유출액 표시 등 구체적 방어 설계 과제를, 사용자에게는 미리보기 결과를 맹신하면 안 된다는 경고를 준다.
본문 미리보기
The unpeer-reviewed study links 4,224 contracts to 5,742 victim addresses, while its Avalanche count and collection cutoff conflict. The post How 4,200 malicious smart contracts tricked 5,700 victims into signing away their crypto appeared first on CryptoSlate.
전체 내용이 궁금하다면?
원문을 직접 읽어보세요
이 글이 만들어진 과정
- 11:13AI 초안



